1. Dashboard
  2. Mitglieder
    1. Letzte Aktivitäten
    2. Benutzer online
    3. Team
    4. Mitgliedersuche
  3. Filebase
  4. Forum
  5. Zebradem-WIKI
  6. Foren-Regeln
  7. Spenden Liste
    1. Spenden
  • Anmelden
  • Registrieren
  • Suche
ZebraDem-Sponsoring
Dieses Thema
  • Alles
  • Dieses Thema
  • Dieses Forum
  • Seiten
  • Dateien
  • Forum
  • Erweiterte Suche
  1. Forum
  2. zebradem.com
  3. Szene News

Hacker werden immer raffinierter!

  • Gast
  • 30. Mai 2007 um 10:29
  • Gast
    Gast
    • 30. Mai 2007 um 10:29
    • #1

    [color="Yellow"]Hacker werden immer raffinierter![/color]

    Zitat

    Finjan hat einen neuen Trend entdeckt: Infizierte Websites verstecken Code vor Malware-Suchmaschinen und starten so getarnte Attacken. So können Angreifer mittlerweile ihren Schadcode auf Websites gezielt vor Crawlern verstecken. Diese Malware-Suchmaschinen durchforsten das Internet nach bösartigen Programmen und klassifizieren sie entsprechend. Die Hacker präparieren Webseiten und Webserver so raffiniert, dass die Schadsoftware in der Lage ist herauszufinden, von welcher IP-Adresse aus die Inhalte der Website aufgerufen werden. Während Malware-Suchmaschinen dann unverdächtige Inhalte präsentiert bekommen, spielt der Webserver allen anderen Anwendern Seitenversionen mit bösartigem Code ein. Auf diese Weise gelangen die Informationen über Malware-gespickte Websites nicht in die schwarzen Listen gängiger URL-Filter, die deshalb auch nicht mehr wirksam vor den bösartigen Codes schützen können.

    Ein anderer Trick besteht darin, Angriffscode nur dann in eine Webseite einzubinden, wenn ein Anwender sie zum ersten Mal aufruft. Kommt der Besucher wieder, fehlt die Malware - auch dies erschwert die Erkennung und Zuordnung erheblich. Diese Entdeckungen zeigen, dass Hacker ihre Techniken erneut signifikant verfeinert haben. Detaillierte Informationen über die neuen Angriffsmethoden wird der Web Security Trends Report Q2/2007 von Finjan enthalten.

    "Angriffstechniken mit entsprechenden Ausweichmechanismen stützen sich auf Datenbanken mit den IP-Adressen bekannter Crawler, die nach Malware suchen, und auf Zähler, die die Besuche einzelner Websurfer auf einer Website festhalten"", erklärt Yuval Ben-Itzhak, CTO bei Finjan. "Vor allem in Kombination mit weiteren Tricks zur Verschleierung bösartiger Code-Elemente ist dies eine Methode, die die Wirksamkeit klassischer URL-Blocker gegen Schadcode auf Websites einschränkt".

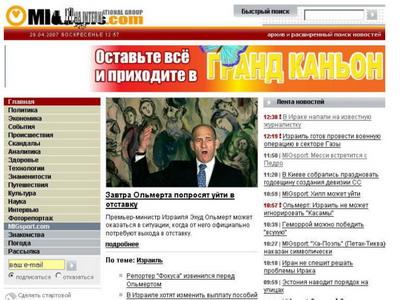
    Diese russsische Nachrichten-Website für Emmigranten wurde Opfer von Hacker-Angriffen.

    Diese Technik bewirkt laut Ben-Itzhak, dass immer mehr Websites, etwa jene für Wohnungssuchende, News-Leser und Online-Käufer, fälschlich als harmlos eingestuft werden. Der Finjan- Report berichtet ferner von derartiger Malware auf einer führenden Nachrichtenseite für Bürger russischer Sprache im Exil, die mindestens 5.000 infizierte Seiten mit ein- und ausblendbarem Angriffscode enthielt.
    Zum Zeitpunkt der Untersuchung kam Finjan dem Schluss, dass die Seiten gehackt worden waren und noch immer unter der Kontrolle der Angreifer standen, die die bösartigen Programme injiziert und dann verborgen hatten. Das Ergebnis zeigt, wie schnell sich Sites mit guter Reputation unterwandern und missbrauchen lassen.

    Am 29. April 2007 benachrichtigte Finjan den legitimen Betreiber der Site über die darauf gefundene Malware; eine Reaktion erfolgte bis jetzt allerdings nicht. Finjans Q2/2007-Trends-Report wird weitere derartige Beispiele aufführen.

    Um entsprechende Bedrohungen abzuwehren, sollte daher eine Software zum Einsatz kommen, die jede Webseite in Echtzeit auf bösartigen Code überprüft, ohne sich auf Signaturen, die Reputation der IP-Adressen oder URL-Kategorien zu stützen. "Derartige Anwendung sollte den Code auf Webseiten bei jedem Aufruf analysieren und bewerten, bevor die Inhalte im Browser überhaupt geöffnet werden", sagt Ben-Itzhak. Systeme, die mit reinen Blockadelisten und vorab durchgeführten Reputationsprüfungen arbeiten, reichen als alleinige Sicherheitsbarrieren gegen Webgefahren nicht mehr aus. (computer-partner)
    Alles anzeigen
  • Gast
    Gast
    • 30. Mai 2007 um 11:18
    • #2

    Naja, mir kommt nix auf den Rechner was Webseiten, scannt und mich ständig vor irgendwas warnt - ist lästiger als Malware, oder sowas :D
    Aber wenn die Webseiten sooo rafiniert sind dass sie IPs auslesen können und Code je nach Anwender generieren, dann muss ichs mir glatt überlegen :D

    Mein Tipp dazu:
    Neuer Browser + Updates, dann ist Webseiten besuchen wurscht/gefahrlos, Warnglocken sollten nur läuten sobald modale Fenster erscheinen - also kleine Fenster im Betriebssystemstile mit "OK-Tasten" und so...

  • Tical
    Profi
    Punkte
    8.320
    Beiträge
    1.594
    • 30. Mai 2007 um 12:20
    • #3

    Hey lack wieso grüsst du auch mich (((:-))))

  • Gast
    Gast
    • 30. Mai 2007 um 12:36
    • #4
    Zitat

    Hey lack wieso grüsst du auch mich

    [color="Red"]ist zwar OT, aber: *PHP-Server-Sig* geht automatisch wenn ein User den Thread betritt wo @Lack gepostet hat...kurz erklärt! Und dann stehen eben alle anwesenden User im Gruss drin, hat er aber schon mal hier irgendwo erklärt![/color]

  • Tical
    Profi
    Punkte
    8.320
    Beiträge
    1.594
    • 30. Mai 2007 um 14:32
    • #5

    Danke
    MoReNob :)

Jetzt mitmachen!

Du hast noch kein Benutzerkonto auf unserer Seite? Registriere dich kostenlos und nimm an unserer Community teil!

Benutzerkonto erstellen Anmelden

Spenden

Vielen Dank für die Unterstützung!
Hiermit unterstützt du Zebradem.
Das beinhaltet überwiegend die Serverkosten und Lizenzgebühren.
Spenden

Letzte Beiträge

  1. House of Usenet ist zurück: Was die Testdomain über den Relaunch verrät

    heugabel
    23. Oktober 2026 um 20:29
  2. Telegram ohne Google-Push: So laufen Benachrichtigungen über die eigene Nextcloud

    heugabel
    22. Oktober 2026 um 17:30
  3. KI-Trainingsdaten: Meta muss die Verantwortlichen für Schattenbibliothek-Downloads benennen

    heugabel
    20. Oktober 2026 um 18:28
  4. TikTok-Abmahnung: 6.565,90 Euro für „Love You So“ im Tortenvideo

    heugabel
    18. Oktober 2026 um 19:28
  5. Pluto TV

    Fellfresse
    16. Oktober 2026 um 00:26
  6. Sonstige IPTV

    Fellfresse
    16. Oktober 2026 um 00:03
  7. Hörbuch-Piraterie auf YouTube: Uploader verpflichtet sich zu Vertragsstrafen von bis zu 50.000 Euro

    heugabel
    15. Oktober 2026 um 19:27
  8. Burning-Series-Klone im Netz: Bei burning-series.fun und bs-to.fun zählt jedes Detail

    heugabel
    15. Oktober 2026 um 09:27
  9. Pornhub und YouPorn: OVG NRW stoppt Netzsperren – Zuständigkeitschaos bremst den Jugendschutz

    heugabel
    13. Oktober 2026 um 16:37
  10. Ledger-Wallets mit Hardware-Implantat: Der CryptoBilis-Fall legt eine Lücke in der Lieferkette offen

    heugabel
    13. Oktober 2026 um 16:10

Aktivste Themen

  1. Pay-TV-Pirat verurteilt: Kundendaten sind die eigentliche Nachricht

    1 Antwort
  2. House of Usenet ist zurück: Was die Testdomain über den Relaunch verrät

    0 Antworten
  3. Telegram ohne Google-Push: So laufen Benachrichtigungen über die eigene Nextcloud

    0 Antworten
  4. KI-Trainingsdaten: Meta muss die Verantwortlichen für Schattenbibliothek-Downloads benennen

    0 Antworten
  5. TikTok-Abmahnung: 6.565,90 Euro für „Love You So“ im Tortenvideo

    0 Antworten
  6. Hörbuch-Piraterie auf YouTube: Uploader verpflichtet sich zu Vertragsstrafen von bis zu 50.000 Euro

    0 Antworten
  7. Burning-Series-Klone im Netz: Bei burning-series.fun und bs-to.fun zählt jedes Detail

    0 Antworten
  8. Pornhub und YouPorn: OVG NRW stoppt Netzsperren – Zuständigkeitschaos bremst den Jugendschutz

    0 Antworten
  9. Ledger-Wallets mit Hardware-Implantat: Der CryptoBilis-Fall legt eine Lücke in der Lieferkette offen

    0 Antworten
  10. Ein NCA-Ermittler stahl 50 Bitcoin aus einem Silk-Road-Verfahren – und der Wertzuwachs macht den Fall 2026 noch teurer

    0 Antworten
© 2026 Zebradem - Software by WoltLab